Kaspersky advierte sobre un nuevo tipo de ransomware sin cifrado dirigido a empresas
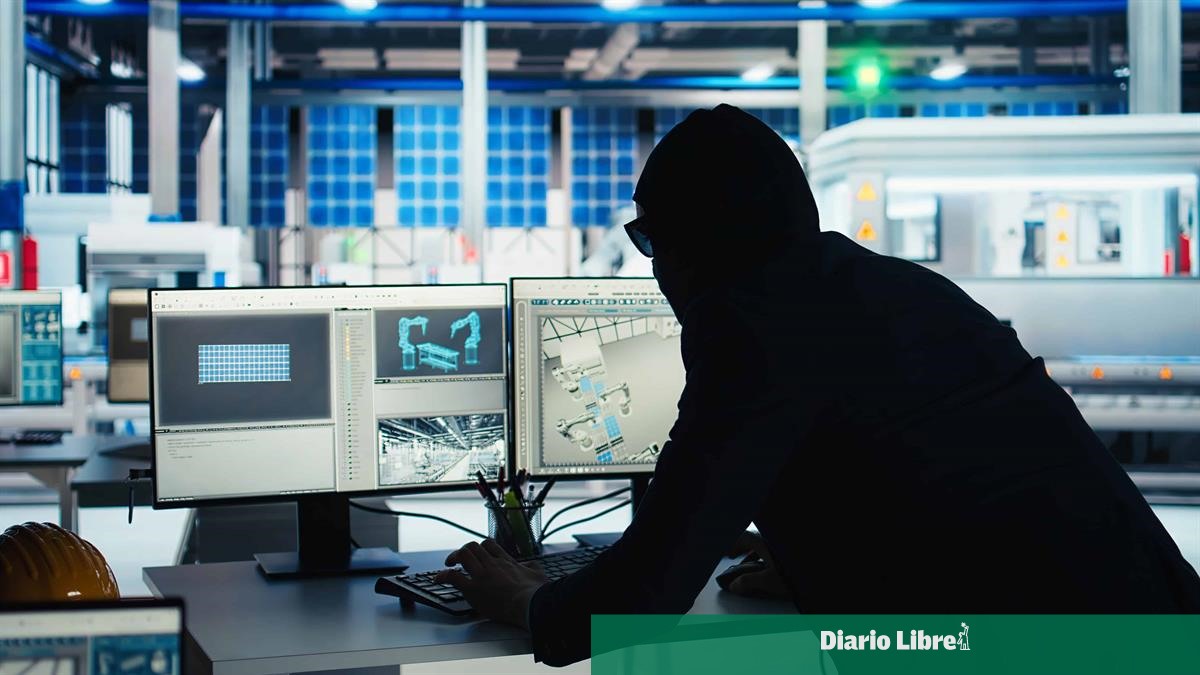
Santo Domingo, República Dominicana. Recientemente, la compañía de ciberseguridad Kaspersky ha emitido una alerta sobre un nuevo enfoque utilizado por los ciberdelincuentes en el ámbito del ransomware. Este nuevo tipo de ataque permite a los criminales interrumpir las operaciones de una empresa y exigir un rescate sin necesidad de cifrar los archivos de la misma. En un estudio sobre un ataque a una empresa manufacturera en Oriente Medio, Kaspersky descubrió que los atacantes, pertenecientes a la familia de malware Payload, lograron acceder a la configuración de la red, deshabilitar cuentas administrativas y enviar mensajes de rescate a las computadoras de la organización. Este incidente se produjo en abril de 2026 y fue documentado por Kaspersky en septiembre del mismo año, lo que demuestra que los delincuentes pueden causar interrupciones en las operaciones de las empresas y extorsionar a sus víctimas sin recurrir a la técnica tradicional de cifrado.
El contexto de este tipo de ciberataques no es nuevo, ya que los ransomware han evolucionado significativamente en los últimos años. Hasta hace poco, la mayoría de los ataques de ransomware se basaban en el cifrado de archivos, donde las víctimas debían pagar un rescate para recuperar el acceso a sus datos. Sin embargo, la investigación de Kaspersky revela que los atacantes están cambiando su estrategia, utilizando métodos más sofisticados que les permiten robar información y causar disrupciones operativas sin cifrar los datos. Esto representa una nueva amenaza para las empresas, que ahora deben estar preparadas para enfrentar ataques más complejos y difíciles de detectar.
Los detalles clave
El análisis de Kaspersky sobre el ataque realizado en abril de 2026 revela detalles preocupantes. Por ejemplo, los delincuentes lograron acceder a la red de la empresa a través de una cuenta legítima cuyo acceso había sido comprometido. Este acceso se produjo a través de una conexión VPN, lo que facilitó a los atacantes operar como si fueran miembros del personal interno. Aunque Kaspersky no pudo determinar cómo se obtuvieron las credenciales, se identificaron posibles métodos, como el phishing, el uso de software para adivinar contraseñas y la compra de accesos previamente comprometidos. Una vez dentro, los atacantes adquirieron privilegios suficientes para modificar Active Directory, un sistema crucial para la gestión de usuarios y permisos en muchas organizaciones.
El 13 de abril, los atacantes crearon una política maliciosa denominada PAYLOAD, que les permitió modificar configuraciones en los equipos conectados a la red empresarial. Esta política les otorgó la capacidad de distribuir mensajes de rescate, modificar los fondos de pantalla y deshabilitar cuentas de administrador locales. Además, se implementaron cambios que desactivaron el firewall de Windows, una medida de seguridad vital. Las interrupciones operativas comenzaron a notarse el 14 de abril, cuando las computadoras reiniciaron y se aplicaron las configuraciones maliciosas. A pesar de la severidad del ataque, los investigadores de Kaspersky no encontraron evidencia de cifrado de archivos ni de programas maliciosos persistentes en las estaciones de trabajo afectadas.
Reacciones e implicaciones
El incidente ha suscitado preocupaciones entre expertos en ciberseguridad. Eduardo Chavarro, director para América de Kaspersky, subrayó que este tipo de ataques pueden tener consecuencias devastadoras, incluyendo interrupciones en los servicios, pérdidas económicas significativas e incumplimientos con clientes y proveedores. Chavarro enfatizó que el ransomware debe ser considerado no solo como una amenaza a los archivos, sino como un riesgo para la continuidad de las operaciones de las empresas. Esta transformación en las tácticas de extorsión informática también ha sido corroborada por otros informes de ciberseguridad, que indican un aumento en el uso de métodos de presión que no implican el cifrado de datos.
Las consecuencias a corto y mediano plazo son alarmantes, ya que las empresas afectadas pueden experimentar pérdidas económicas y una interrupción significativa en sus operaciones. La capacidad de los atacantes para robar información confidencial antes de que se manifiesten las interrupciones operativas añade una capa adicional de riesgo. Las organizaciones deben ser conscientes de que la simple existencia de copias de seguridad no garantiza la protección contra el robo de datos, que puede ser utilizado para chantajes o divulgación pública.
El panorama a futuro
La tendencia hacia el uso de ransomware sin cifrado puede marcar un cambio importante en la forma en que las empresas deben abordar su seguridad cibernética. A medida que los atacantes adoptan estas nuevas tácticas, es probable que veamos un aumento en la sofisticación de los ataques. Expertos en ciberseguridad sugieren que las organizaciones deben estar preparadas para implementar medidas de seguridad más robustas, que incluyan la vigilancia constante de sus sistemas y la identificación de comportamientos anómalos, incluso cuando se utilizan herramientas legítimas de administración.
En conclusión, el informe de Kaspersky destaca la necesidad urgente de que las empresas adapten sus estrategias de seguridad cibernética. Con el aumento de ataques de ransomware sin cifrado, es esencial que las organizaciones fortalezcan la protección de sus cuentas administrativas y establezcan protocolos de respuesta que les permitan contener un ataque antes de que se expanda. La evolución de estas amenazas subraya la importancia de estar un paso adelante en la defensa contra el crimen cibernético, garantizando así la continuidad de las operaciones empresariales en un entorno cada vez más desafiante.
Deja una respuesta